Per rubare i dati di centinaia di clienti Revolut, i criminali non hanno scritto una riga di malware. Hanno scritto una mail. E l’hanno spedita dall’indirizzo giusto: una casella di posta certificata delle forze dell’ordine italiane.
Il 15 settembre 2026 emergono i dettagli di una truffa che insegna più di molti corsi di cybersecurity, proprio perché di “cyber” ha avuto pochissimo.
Cosa è successo
Il gruppo, che si fa chiamare IAmNotAVillain, ha lavorato per circa sei mesi. Prima ha compromesso almeno un indirizzo PEC del dominio @pec.interno.it, riconducibile alle forze dell’ordine italiane, gestito dal Ministero dell’Interno. Da lì, secondo le loro stesse dichiarazioni, avrebbe sottratto 147 GB tra documenti interni, calendari e conversazioni.
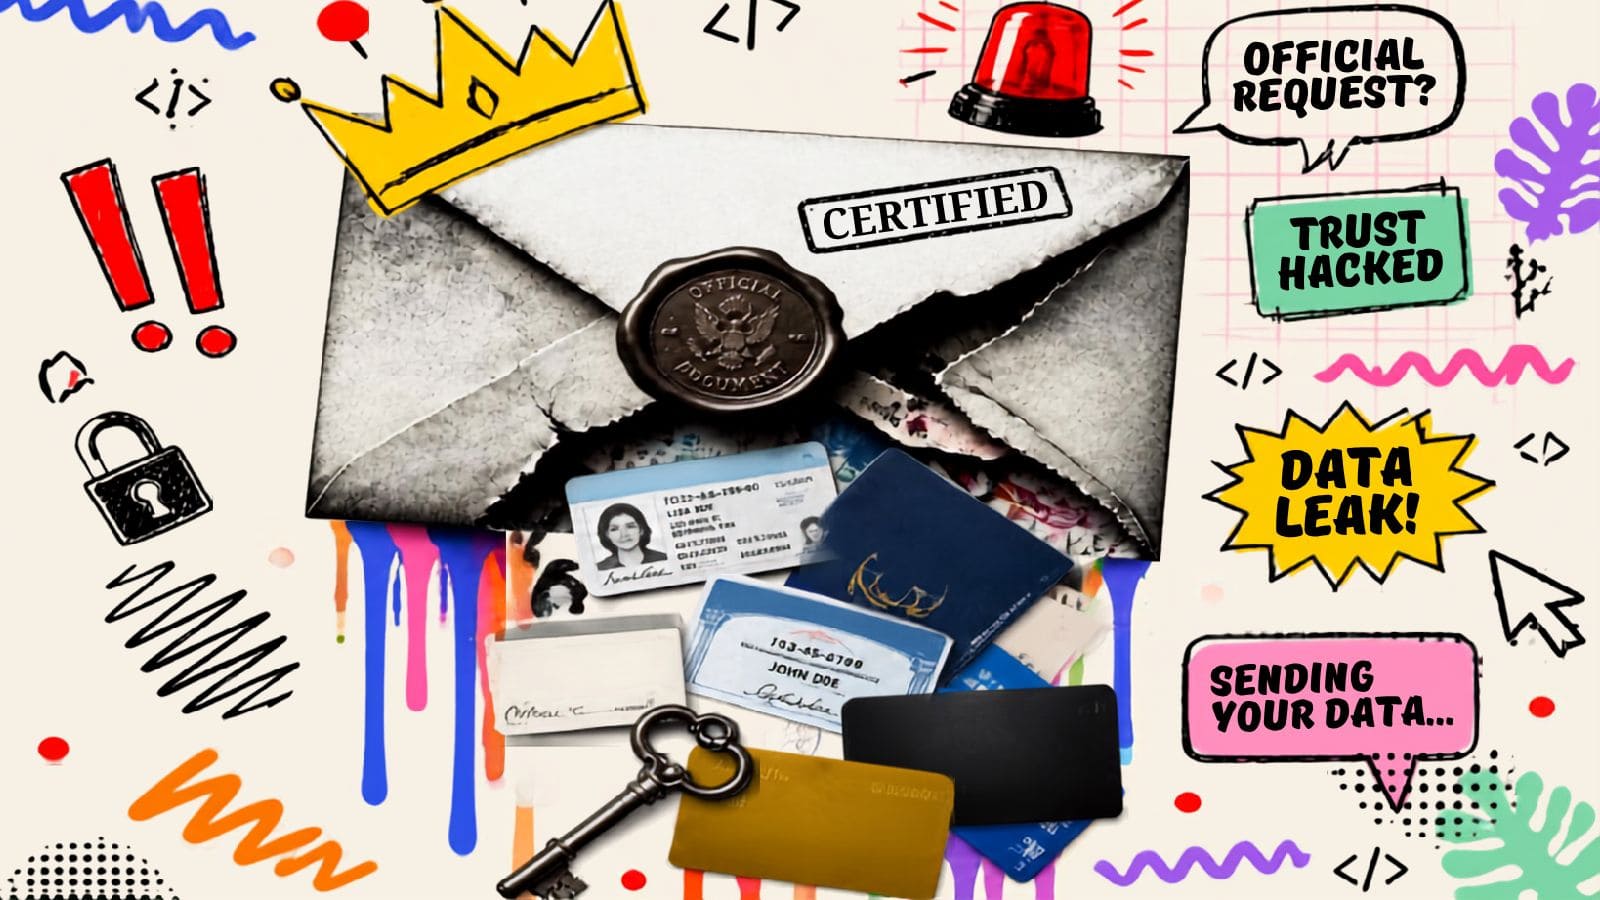
Con quella casella ufficiale in mano, ha inviato alla sede lituana di Revolut una richiesta apparentemente legittima: servivano i dati di alcuni clienti per una presunta indagine della procura di Milano. La leva è un meccanismo reale, l’ordine europeo di indagine, previsto da una direttiva UE del 2014, che obbliga gli istituti finanziari a collaborare con autorità ed enti governativi.
La richiesta arrivava da un dominio valido, ufficiale, e sembrava ben motivata. Revolut ha risposto consegnando i dati: documenti d’identità, selfie di verifica, IBAN, indirizzi, storico delle transazioni, comprese operazioni in Bitcoin sulla piattaforma di exchange Revolut X. In sostanza, il pacchetto KYC completo, quello che le piattaforme sono obbligate a raccogliere per le norme antiriciclaggio. I clienti coinvolti sarebbero circa 680, in gran parte svizzeri e francesi; Revolut non ha confermato la cifra.
L’azienda ha parlato di una “sofisticata truffa”, ha avvisato i clienti coinvolti e ha allertato autorità, garante privacy e regolatori finanziari, precisando che i suoi sistemi non hanno subito violazioni e che dai conti non sono spariti soldi. Sul fronte italiano, la polizia postale sta facendo accertamenti; gli aggressori sostengono di aver compromesso più strutture delle forze dell’ordine, uno scenario ancora da confermare.
Nessuno ha “bucato” Revolut
Questa è la parte che conta. L’attacco non ha colpito la tecnologia della banca. Ha colpito il punto in cui la banca decide di chi fidarsi.
La sicurezza informatica di Revolut ha funzionato: niente malware, niente falle sfruttate, niente password rubate ai server. A cedere è stata un’assunzione che diamo tutti per scontata: se una richiesta arriva da un indirizzo ufficiale e cita un obbligo di legge, è autentica. I criminali hanno preso in prestito proprio quell’automatismo, insieme a una casella vera.
| Cosa NON hanno attaccato | Cosa hanno attaccato davvero |
|---|---|
| I sistemi di Revolut (nessuna violazione, nessun malware) | La fiducia: una richiesta ufficiale dall’indirizzo giusto |
| I conti dei clienti (nessun soldo sottratto) | Il processo di verifica, che è mancato |
| Password e difese tecniche | Un obbligo di legge |
Un dominio ufficiale dice da dove parte una mail, non chi l’ha scritta davvero. E oggi anche la firma dell’autorità si può rubare.
Perché ti riguarda (anche se non sei una banca)
Lo schema è replicabile ovunque, e in piccolo lo vediamo già ogni giorno. Un fornitore che “cambia IBAN” via email, una finta comunicazione dell’Agenzia delle Entrate, un dirigente che dall’indirizzo giusto chiede un bonifico urgente: è la stessa meccanica del caso Revolut. Prima si compromette o si imita un canale di cui la vittima si fida, poi si sfrutta un’autorità o un’urgenza per far saltare i controlli.
Qualsiasi organizzazione che rilascia dati o esegue pagamenti su richiesta è esposta. Non serve essere un obiettivo di alto profilo: serve avere un processo che si fida del mittente più di quanto verifichi chi c’è dietro.
Cosa farne, in pratica
- Verifica fuori banda. Davanti a una richiesta di dati sensibili o a un pagamento, conferma su un canale indipendente: un numero ufficiale che cerchi tu, non quello scritto nella mail.
- Il dominio è un indizio, non una prova. Tratta l’indirizzo del mittente come un dettaglio da controllare, mai come una garanzia d’identità.
- Un processo per le richieste “dall’alto”. Stabilisci chi può rilasciare dati di clienti in blocco, con quali controlli e quali firme, soprattutto quando la richiesta cita autorità o scadenze.
- Proteggi i tuoi canali ufficiali. PEC e caselle aziendali con autenticazione a più fattori: se qualcuno le buca, diventano la chiave per ingannare gli altri, esattamente come è successo qui.
In pratica: prima di consegnare dati o denaro su una richiesta “ufficiale”, verifica il mittente su un canale scelto da te. Il dominio autentico, da solo, non basta.
Il caso Revolut parla poco di hacker geniali e molto di fiducia concessa troppo in fretta. La sicurezza, oggi, si gioca tanto sui sistemi quanto sui processi e sulle persone che decidono cosa consegnare e a chi. È il punto in cui innovazione e compliance smettono di essere reparti separati e diventano la stessa cosa: costruire in fretta, ma con un metodo che regge anche quando la richiesta sembra venire dall’autorità.